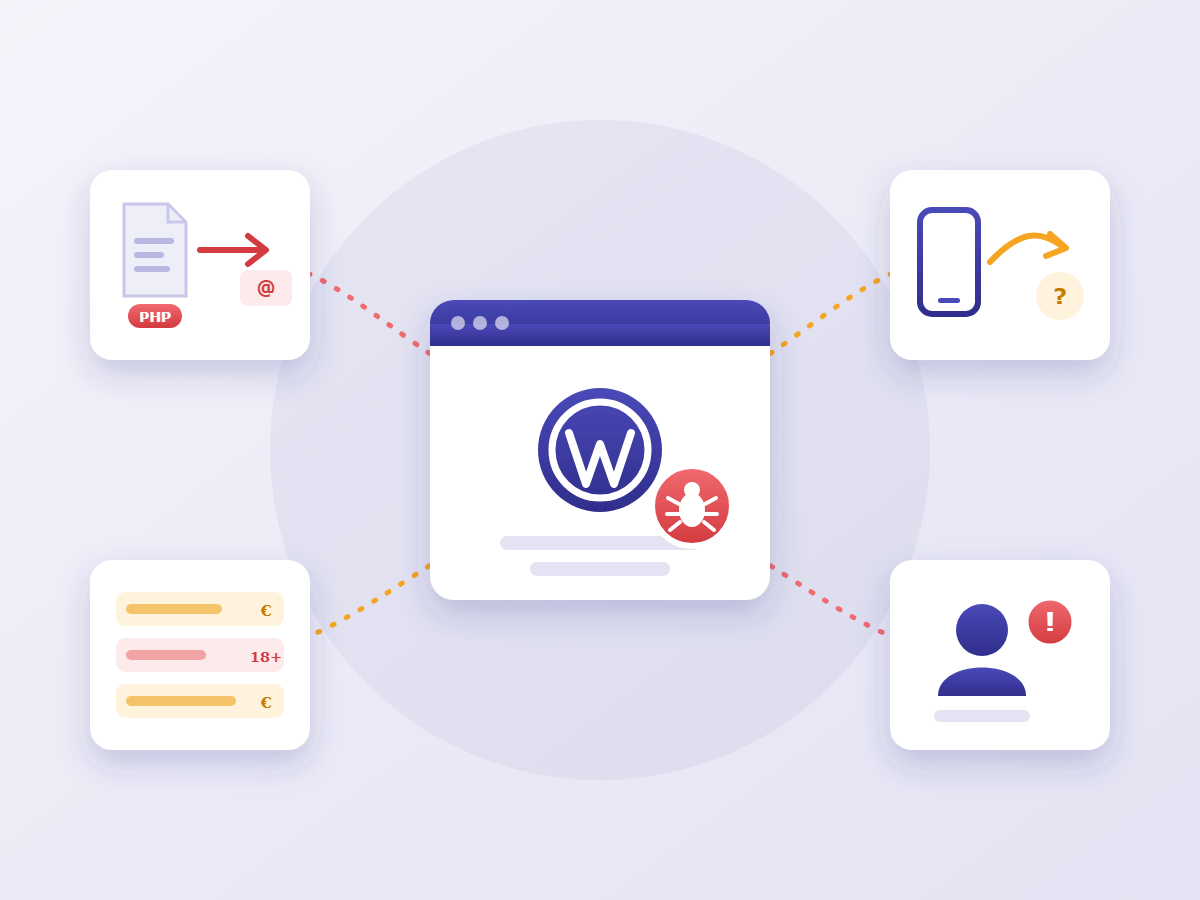
Cuando pensamos en una web hackeada nos imaginamos una portada cambiada por un mensaje del atacante. Eso casi ya no pasa. Hoy lo que buscan los atacantes es que la web siga funcionando con normalidad, para poder aprovecharla durante meses sin que nadie se dé cuenta. Estos son los ataques que más encontramos en webs hechas con WordPress, y las señales para detectarlos.
1. Puertas traseras: ficheros PHP donde no debería haberlos
Es lo primero que deja un atacante cuando consigue entrar: un pequeño fichero PHP escondido, muchas veces en la carpeta de imágenes (wp-content/uploads) o con un nombre que parece de WordPress. Ese fichero le permite volver a entrar cuando quiera, aunque cambies las contraseñas o actualices los plugins.
En la carpeta de subidas solo tendría que haber imágenes y documentos. Un fichero .php ahí es, casi siempre, una puerta trasera.
2. Robo de datos de tus clientes
Es el ataque más grave, porque afecta a terceros. El código malicioso copia lo que se escribe en los formularios de contacto, en el registro o en el pago de la tienda (nombres, correos, teléfonos, direcciones e incluso tarjetas) y lo envía en silencio a un servidor del atacante. También hay ataques que se llevan directamente la lista de clientes de la base de datos.
La web funciona perfectamente y los pedidos siguen entrando, así que nadie sospecha. Pero una fuga de datos personales obliga a avisar a la Agencia de Protección de Datos y, en su caso, a los afectados.
3. Redirecciones a otras webs
El visitante entra en tu web y acaba en una página de estafas, de falsos premios o de descargas peligrosas. Lo más habitual es que la redirección solo salte en algunos casos: desde el móvil, cuando se llega desde Google o la primera vez que se visita la web. Tú, que entras directamente y con la sesión iniciada, no lo ves nunca; tus clientes sí.
4. Entradas basura con publicidad
El atacante crea cientos o miles de páginas y entradas con publicidad de webs para adultos, casinos, farmacias o réplicas de marcas, muchas veces escondidas para que no salgan en el menú ni en el escritorio de WordPress. El objetivo es aprovechar la reputación de tu dominio en Google para posicionar sus enlaces.
La consecuencia para ti es doble: Google empieza a mostrar resultados que no son tuyos con el nombre de tu empresa y, si lo detecta, puede marcar tu web como peligrosa o quitarla de los resultados.
5. Administradores que nadie ha creado
Una cuenta de administrador nueva, con un nombre que no reconoces, es una de las señales más claras. El atacante la crea para tener su propia llave de entrada, independiente de la puerta trasera. A veces incluso se oculta de la lista de usuarios del escritorio.
6. Tu servidor trabajando para otros
La web infectada se usa para enviar correo basura, atacar a otras webs o minar criptomonedas. Lo notas porque la web va lenta, el hosting te avisa de un consumo excesivo o te suspende la cuenta, y los correos de tu empresa empiezan a llegar a la carpeta de spam de tus clientes porque tu servidor ha acabado en una lista negra.
Señales de que tu WordPress puede estar hackeado
- Google muestra el aviso «Es posible que este sitio haya sido hackeado», o el navegador advierte de que la web es peligrosa.
- Al buscar site:tudominio.com en Google salen páginas en otros idiomas o de temas que no tienen nada que ver con tu empresa.
- Hay usuarios administradores que no conoces.
- Aparecen ficheros PHP en la carpeta de subidas.
- Clientes que te dicen que la web les ha llevado a otra página.
- El hosting te avisa de un consumo anormal o de envío masivo de correo.
Qué hacer si te ha pasado
No basta con borrar lo que se ve: si queda la puerta trasera, vuelven a entrar en pocos días. Lo correcto es restaurar una copia de seguridad limpia, anterior al ataque; cambiar todas las contraseñas (WordPress, hosting, base de datos y FTP); eliminar los usuarios desconocidos; actualizar el núcleo, los plugins y el tema; y revisar los ficheros de la web uno a uno para no dejar ninguna puerta abierta. Si ha habido datos de clientes de por medio, hay que valorar también la notificación a la Agencia de Protección de Datos.
Prevenir sale mucho más barato
Casi todos estos ataques empiezan por lo mismo: un plugin o un tema sin actualizar, una contraseña débil o un plugin descargado de donde no toca. En Cint Consulting mantenemos webs WordPress para que no lleguen a este punto: actualizaciones controladas, copias de seguridad fuera del servidor, vigilancia de caídas y búsqueda periódica de vulnerabilidades y ficheros sospechosos. Si crees que tu web puede estar comprometida, contacta con nosotros y la revisamos, o consulta nuestro servicio de Mantenimiento WordPress.